
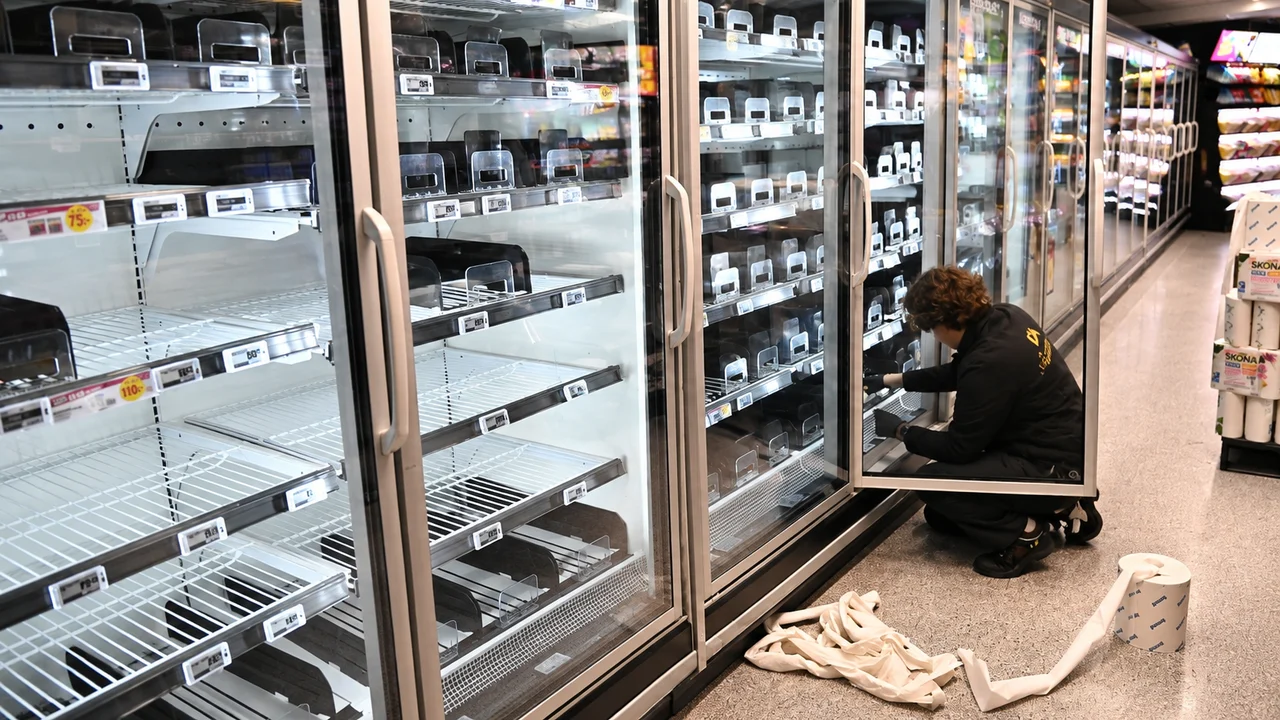
Imagine chegar a um supermercado e descobrir que alimentos refrigerados e congelados passaram a noite sob temperaturas inadequadas porque alguém, a quilômetros de distância, conseguiu acessar o sistema responsável por controlar os equipamentos. O cenário parece ficção, mas se tornou uma preocupação concreta na Europa.
Na segunda-feira, 2 de novembro de 2026, supermercados de Bélgica, Estônia, Finlândia, Irlanda, Itália, Luxemburgo, Países Baixos, Portugal e Suécia registraram problemas em seus sistemas de refrigeração associados a suspeitas de ataques cibernéticos. A Agência France-Presse (AFP) identificou ocorrências nos nove países, enquanto veículos internacionais relataram alterações de temperatura e retirada de produtos das lojas.
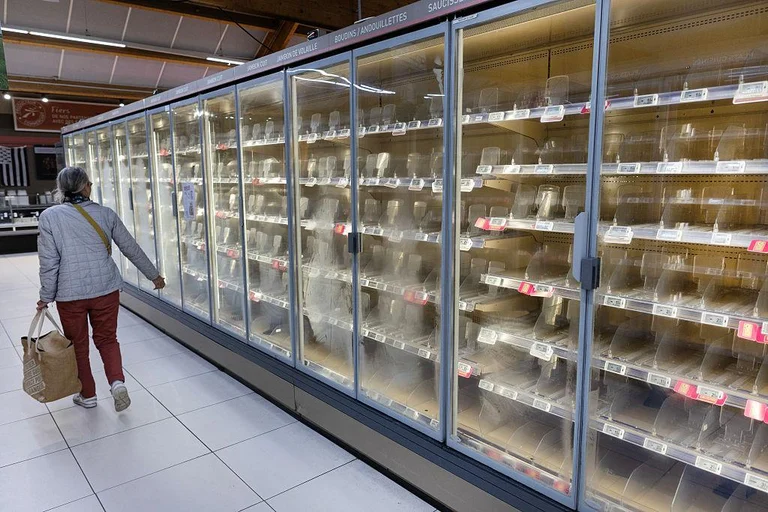
Em diferentes estabelecimentos, freezers e câmaras frias tiveram suas temperaturas elevadas ou seus ciclos de funcionamento alterados. Redes comerciais precisaram retirar mercadorias das prateleiras, descartar alimentos potencialmente comprometidos e adotar medidas emergenciais para restabelecer as condições de armazenamento.
O episódio ampliou o alerta sobre a segurança de equipamentos conectados à internet e sobre os riscos de ataques digitais contra estruturas que, embora não sejam tradicionalmente associadas à tecnologia, têm impacto direto no cotidiano da população.
Quais países e supermercados foram afetados?
O levantamento da AFP identificou problemas em estabelecimentos de nove países europeus. Os casos divulgados incluem grandes redes varejistas, supermercados independentes e até uma unidade de uma rede de móveis.
Bélgica
A Bélgica esteve entre os países mais atingidos. A Carrefour informou que aproximadamente 15 de suas mais de 700 lojas registraram interrupções em sistemas de refrigeração. A rede afirmou que o impacto era limitado e que as unidades permaneceram abertas.
Estabelecimentos das redes Delhaize, Colruyt e Intermarché também relataram problemas. A Delhaize informou que um incidente de tecnologia da informação afetou sistemas de refrigeração em dezenas de lojas, principalmente na Bélgica. A rede afirmou que seus centros de distribuição continuaram operando normalmente e que não houve interrupção das entregas.
A IKEA também confirmou um incidente em sua unidade de Mons, no sudoeste do país, onde a temperatura dos freezers subiu durante a madrugada. A empresa informou que o episódio foi provocado por um ataque cibernético.
As autoridades belgas abriram uma investigação. A Agência Europeia de notícias Euronews relatou que o Centro de Cibersegurança da Bélgica tinha conhecimento do incidente, mas ainda não havia divulgado informações sobre os responsáveis.
Portugal
Em Portugal, sete lojas do Intermarché foram afetadas por um ataque informático.
O Grupo Mosqueteiros, responsável pela rede, informou que o incidente teria atingido um prestador de serviços externo encarregado da gestão dos sistemas de refrigeração.
A empresa afirmou ter acionado procedimentos para reduzir os impactos e recuperar o funcionamento dos equipamentos. Também declarou que a cadeia de abastecimento não foi afetada e que as condições de higiene e segurança alimentar estavam asseguradas.
Irlanda
Na Irlanda, o grupo Musgrave, proprietário da rede SuperValu, informou que sistemas de refrigeração de 13 lojas foram afetados.
Produtos frescos e congelados foram retirados preventivamente enquanto a empresa avaliava as condições de armazenamento. Posteriormente, o grupo informou que o incidente havia sido resolvido e que a reposição das mercadorias estava em andamento.
Suécia
Na Suécia, as redes Coop e ICA registraram problemas.
A Coop confirmou que seis de suas aproximadamente 800 lojas foram atingidas por um incidente cibernético. A empresa informou que os problemas haviam sido resolvidos e que os equipamentos voltaram a funcionar normalmente.
A ICA também relatou alterações nos sistemas de refrigeração de um número limitado de unidades, mas não confirmou que todos os episódios tenham sido causados por ataques hackers.
Uma loja da ICA em Sjöbo publicou que seus freezers haviam sido invadidos e que a temperatura teria sido ajustada para 50°C. Funcionários precisaram descartar produtos afetados.
Estônia
Na Estônia, pelo menos um supermercado teve o sistema de refrigeração atingido. Segundo informações divulgadas pela imprensa local, equipamentos chegaram a registrar temperaturas de 50°C.
A empresa responsável pela tecnologia de refrigeração informou que o acesso indevido foi identificado e corrigido em poucos minutos. O incidente teria causado danos limitados, e a rede Selver confirmou que uma de suas unidades foi afetada.
Luxemburgo
Quatro unidades da rede Delhaize em Luxemburgo foram afetadas. A empresa também adotou medidas preventivas relacionadas a seus sistemas de pedidos, diante da preocupação com a possibilidade de novos incidentes.
Itália
Na Itália, supermercados Coop na Sicília estiveram entre os estabelecimentos atingidos. A Euronews informou que pelo menos quatro lojas Coop na região e um estabelecimento na Toscana foram afetados, segundo relatos da imprensa e informações da agência nacional de cibersegurança.
O ataque teria ocorrido durante a madrugada e atingido sistemas de controle remoto das áreas de congelados. O responsável pelo grupo que administra as lojas informou que o incidente havia sido resolvido.
Diante da expansão dos casos, o governo italiano realizou reuniões de segurança com representantes dos serviços de inteligência nesta terça-feira, 3 de novembro.
Países Baixos
Nos Países Baixos, pequenos estabelecimentos comerciais relataram problemas nos sistemas de refrigeração. A AFP informou que algumas lojas de conveniência foram afetadas.
A Euronews também relatou que, segundo um representante da fabricante Danfoss, sistemas de congelamento e refrigeração de pelo menos 17 empresas neerlandesas teriam sido atingidos. As identidades das empresas não foram divulgadas.
Finlândia
Na Finlândia, foram detectadas temperaturas anormais em algumas lojas menores do grupo Kesko.
A empresa informou que investigava a causa dos problemas e que uma possível interferência pela rede ainda não estava descartada. Especialistas do Centro Nacional de Segurança Cibernética finlandês afirmaram que a expansão dos incidentes para outros países europeus era uma possibilidade esperada após os ataques registrados na França.
França já havia sido atingida por uma ofensiva semelhante em outubro
Os episódios de novembro não surgiram isoladamente. Na madrugada de 11 para 12 de outubro, uma ofensiva cibernética atingiu sistemas de refrigeração de centenas de supermercados franceses.
Estabelecimentos ligados a redes como Intermarché, Netto, Coopérative U, Carrefour, E.Leclerc e Monoprix foram afetados. Reportagens internacionais apontaram que aproximadamente 500 a 700 lojas e estabelecimentos independentes tiveram equipamentos comprometidos.
Em diferentes unidades, as temperaturas ultrapassaram os níveis recomendados para a conservação dos alimentos. Houve relatos de equipamentos que chegaram a 50°C e, em um caso, até 80°C.
O ataque também teria alterado os ciclos de degelo, prolongando o tempo de funcionamento desses processos e atrasando a emissão de alarmes. Em alguns estabelecimentos, a elevação da temperatura provocou perdas de produtos refrigerados e congelados, além de danos a equipamentos.
Segundo o jornal francês Le Monde, a vulnerabilidade foi associada a softwares de controle de refrigeração fornecidos pela empresa dinamarquesa Danfoss. A fabricante informou que parte dos equipamentos atingidos era antiga, estava fora do ciclo de suporte e já não recebia atualizações de segurança.
Como hackers conseguem alterar a temperatura de um freezer?
A refrigeração comercial moderna depende de sistemas digitais que monitoram e controlam temperaturas, compressores, alarmes e ciclos de degelo.
Esses equipamentos podem estar conectados à internet para permitir monitoramento remoto, manutenção e identificação de falhas. A conectividade facilita a operação, mas também pode criar pontos de entrada para invasores quando os sistemas não estão protegidos adequadamente.
Controladores industriais vulneráveis, senhas frágeis, configurações inseguras e versões antigas de firmware, o software interno responsável pelo funcionamento do equipamento, podem facilitar um acesso indevido.
Uma vez dentro do sistema, invasores podem alterar parâmetros de funcionamento, interromper a refrigeração ou modificar os ciclos de degelo.
Na prática, um equipamento projetado para manter alimentos congelados pode deixar de cumprir essa função sem que os funcionários percebam imediatamente. Se os alarmes também forem alterados, a identificação do problema pode ser ainda mais demorada.
Após os ataques registrados na França, a Danfoss afirmou que equipamentos antigos e sem suporte técnico estavam entre os afetados. A empresa já havia recomendado que clientes atualizassem sistemas compatíveis e substituíssem soluções obsoletas.
Há suspeita de envolvimento russo?
A autoria dos ataques permanece uma das principais questões em aberto.
No caso francês, foram levantadas hipóteses sobre uma possível sabotagem com motivação política. Algumas análises chegaram a mencionar a possibilidade de participação de agentes ligados a interesses estatais, inclusive russos.
Entretanto, não há comprovação pública de que a Rússia tenha organizado ou executado os ataques descritos. Nenhum grupo assumiu oficialmente a responsabilidade pelas ocorrências.
Também não há evidência conclusiva de que os episódios registrados em novembro nos diferentes países tenham sido comandados por uma mesma organização.
A União Europeia manifestou preocupação com os incidentes. O comissário europeu para Agricultura e Alimentação, Christophe Hansen, afirmou que os ataques representavam uma tentativa deliberada de perturbar a cadeia de abastecimento alimentar e abalar a confiança dos consumidores. Essa avaliação expressa a preocupação das autoridades europeias, mas não identifica os autores.
A distinção é fundamental: a repetição dos incidentes e a semelhança dos métodos justificam investigações, mas não são suficientes para atribuir responsabilidade a um país ou grupo específico.
O que os ataques significam para a segurança alimentar?
A conservação dos alimentos depende de uma cadeia de procedimentos que envolve armazenamento, transporte, distribuição e controle permanente de temperatura.
Quando um sistema de refrigeração é comprometido, o problema ultrapassa o prejuízo comercial. Produtos mantidos fora das condições adequadas podem se tornar impróprios para consumo, exigindo descarte e avaliação rigorosa.
Além do desperdício, incidentes dessa natureza podem provocar interrupções, custos adicionais e dificuldades de abastecimento em determinadas regiões.
O risco não está apenas na temperatura elevada. A possibilidade de manipulação dos sistemas de monitoramento também preocupa: se os dados exibidos aos funcionários não corresponderem às condições reais dos equipamentos, a resposta poderá ser atrasada.
A segurança digital, portanto, está diretamente relacionada à segurança física. Sistemas conectados à internet controlam atividades que afetam o cotidiano da população, mesmo quando não são percebidos como parte de uma infraestrutura essencial.
O que supermercados e fabricantes precisam fazer?
Especialistas em segurança cibernética recomendam medidas para reduzir os riscos de invasões a sistemas de refrigeração e outros equipamentos industriais.
Entre as principais providências estão:
- Atualizar o firmware e os sistemas de controle dos equipamentos.
- Substituir dispositivos antigos que não recebem mais atualizações de segurança.
- Alterar senhas padrão e adotar mecanismos de autenticação mais seguros.
- Restringir e monitorar os acessos remotos.
- Evitar que equipamentos industriais fiquem expostos diretamente à internet.
- Separar as redes de tecnologia operacional das redes administrativas.
- Manter sistemas independentes de monitoramento de temperatura.
- Configurar alertas para identificar alterações anormais antes que grandes quantidades de alimentos sejam comprometidas.
A existência de monitoramento independente é especialmente importante. Se o próprio sistema invadido for responsável por informar a temperatura, uma alteração maliciosa poderá dificultar a identificação do problema.
A fabricante Danfoss e especialistas do setor também destacam a necessidade de manter equipamentos atualizados, restringir conexões remotas e reforçar a proteção dos sistemas de controle.
Uma ameaça digital que pode chegar à mesa do consumidor
Os ataques registrados na Europa mostram como vulnerabilidades tecnológicas podem alcançar setores aparentemente distantes do universo digital.
O alvo não precisa ser o caixa de um supermercado, o banco de dados de clientes ou o sistema de pagamentos. Pode ser simplesmente o equipamento responsável por manter os alimentos congelados durante a madrugada.
A repetição de incidentes em diferentes países exige atenção das autoridades, fabricantes e empresas responsáveis pela cadeia de abastecimento. Ao mesmo tempo, a investigação precisa distinguir os fatos confirmados das hipóteses sobre autoria e coordenação.
Ainda não há evidências suficientes para afirmar que existe uma campanha internacional única ou identificar os responsáveis pelos episódios.
Mas uma questão permanece: se sistemas responsáveis pela conservação dos alimentos podem ser manipulados remotamente, quais outras estruturas essenciais ainda estão expostas a esse tipo de ataque?

 Português do Brasil